春秋Native Check
v4.6.2大小:50.32 MB更新:2026-11-10
类别:实用工具系统:Android
分类分类
大小:50.32 MB更新:2026-11-10
类别:实用工具系统:Android
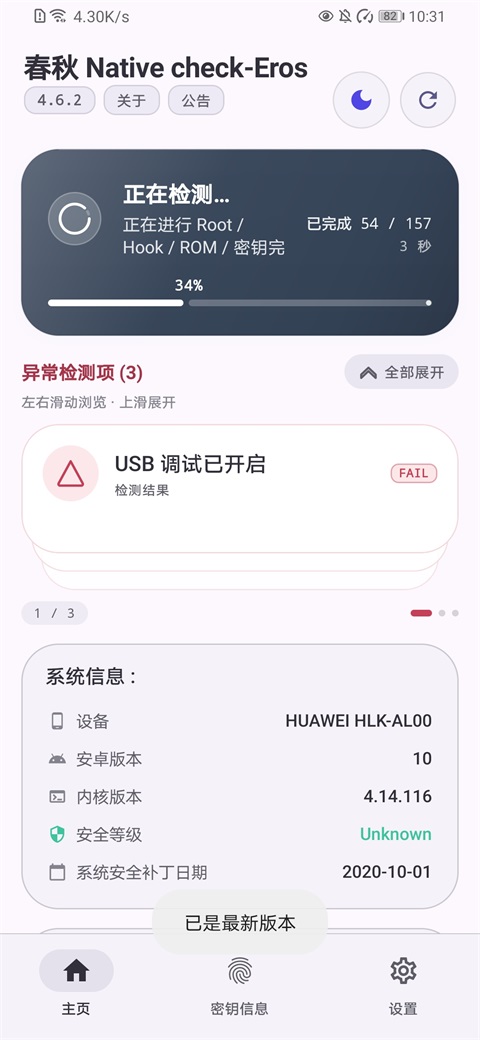
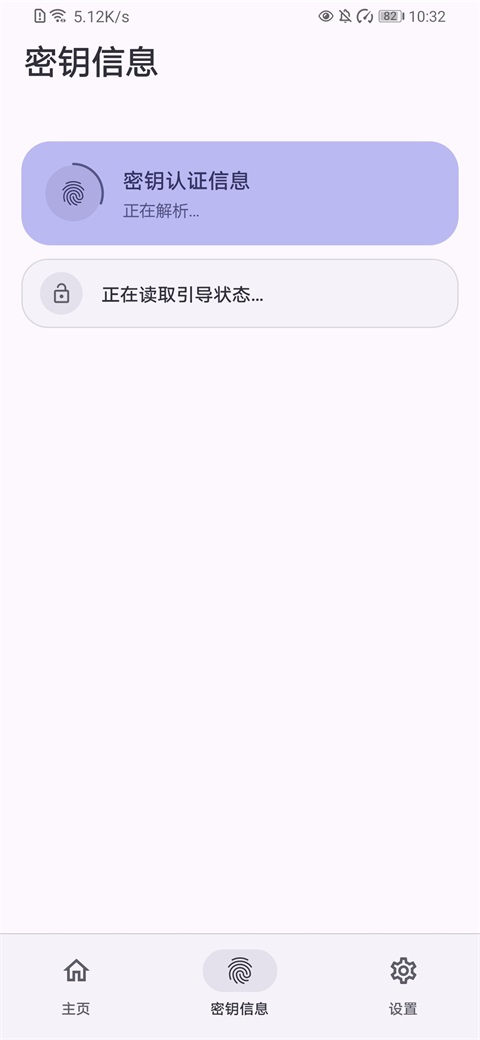
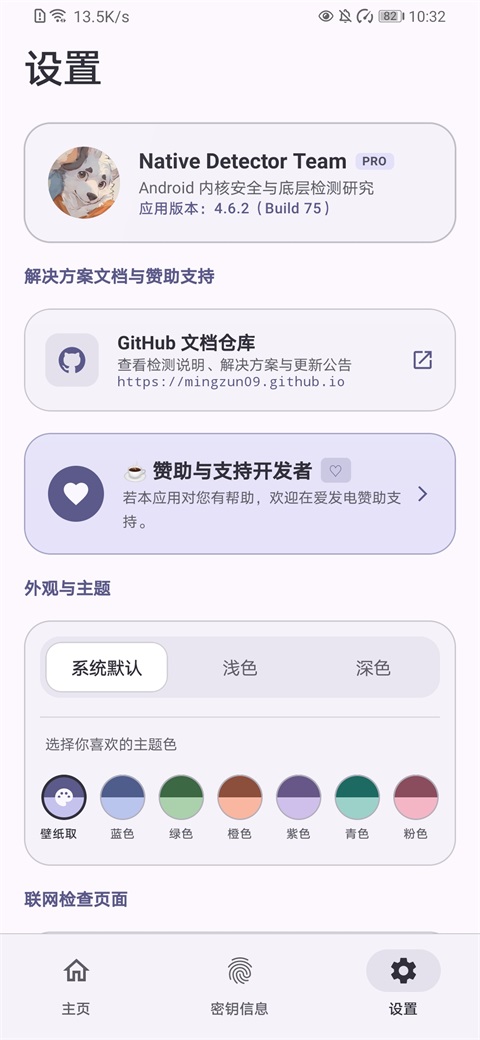
春秋Native Check是一款面向Android的环境完整性检测工具。不做杀毒式吓唬,也不堆已扫描9999项的数字游戏。它更像一台给Android做体检的显微镜,从应用层一路看到Native层,把设备真实的环境状态,摊开给你自己看。
普通检测在找特征有没有这个文件、那个进程。藏一下、改个名、清掉挂载表,它就瞎了。春秋Native Check换了一条路,看行为。系统调用的时间对不对劲,文件读取的失败模式像不像被拦截过。不同进程看到的挂载视图是不是说好了不一致,密钥证书链里,哪一级指纹露出了伪造马脚。特征可以抹,行为很难演。

• Root 与内核:Magisk / KernelSU / APatch 的隐藏残留、伪装内核、第三方 ROM 痕迹
• 注入与 Hook:LSPosed、Zygisk、Tricky Store 等框架的运行时破绽
• 密钥与 TEE:Key Attestation 证书链、设备唯一指纹、被注入的外置 keybox
• 挂载与命名空间:denylist 清不掉的兄弟进程视图、复用痕迹
• 调试与篡改:ptrace、硬件断点、Bootloader 解锁、AVB 校验异常
• 伪造与模拟器:虚拟机、环境伪装、风险应用清点
• 最小完美隐藏环境构建指南
• 真解锁设备:密钥模块 + Zygisk 实现模块 + 应用隐藏模块
• 假回锁 / 免解 / 自签设备:Zygisk 实现模块 + 应用隐藏模块
对于 APatch / FolkPatch 用户,需要额外加载 NoHello.kpm 以防侧信道检测;新版管理器可能内置 SELinux hook 功能(需要手动开启),旧版本用户可再额外加载 **SELinux_Hook.kpm**。
• 相关模块推荐(排名不分先后)
密钥模块
• TEESimulator-RS:继 TrickyStore 后最知名的密钥模块,更新较勤,不自带 WebUI。
• OhMyKeymint:行为更接近 AOSP,IO 开销可能比 TEES-RS 更低。
• 带 WebUI 的版本在 ITxiao6666/OhMyKeymint 的 Xiaomi_LeiJun 分支。
• Tricky-addon-Enhanced:TS / TEES-RS 可用的 WebUI 拓展模块。
• 不推荐原版 TrickyStore:其最后更新为 2025-11-30,部分功能已严重落后于其他密钥模块。
Zygisk 实现模块
• Zygisk-Next:最为广泛使用的 Zygisk 独立实现模块。
应用隐藏模块
• HMA-OSS:Zygisk 模块版 / Xposed 模块版双版本可选。
KernelPatch 隐藏模块
• NoHello.kpm:AP / FP 防侧信道检测模块。
• SELinux_Hook.kpm:AP / FP 的 SELinux hook 模块(新版本管理器可能已内置)。
• 春秋检测最新的 Superkey 检测暂无应对模块,若出现将第一时间更新。
元模块
• 若设备 root 管理器自带元模块 API,可以考虑启用;
• Hybrid-Mount:比较广泛使用的第三方元模块。 或推荐使用NoMount适用于 Android 内核的 VFS(虚拟文件系统)路径重定向框架
• 模块正确配置
密钥模块
a. 将目标应用添加到包名列表内(如 TS / TEES 的 /data/adb/tricky_store/target.txt,或使用 WebUI 配置); b. 正确配置安全补丁日期,或直接删除其配置文件(如 /data/adb/tricky_store/security_patch.txt,直接删最省事); c. 正确配置 boot hash(正常情况下会自动设置)。
Zygisk 实现模块
开启“使用 Zygisk 连接器”和“使用匿名内存”;“仅还原挂载”可能会和设备 root 管理器的“内核卸载模块”冲突,自行二选一即可。
应用隐藏模块
使用方法不唯一,此处仅作名词解释(以 HMA-OSS 为例):
• 黑名单工作模式:被开启此模式的应用,将不可见其被应用黑名单模板内的应用;
• 黑名单模板:对于被应用此模板的应用,模板内的应用不可见;
• 白名单工作模式:被开启此模式的应用,将只可见其被应用白名单模板内的应用;
• 白名单模板:对于被应用此模板的应用,只可见模板内的应用。
1.它和普通的 Root 检测 App 有什么区别?
普通检测多是特征匹配——找文件、找进程名,遇到 denylist 清理或改名就失效。春秋 Native Check 以行为级探测为主:读故障矩阵、syscall 时序、命名空间对账、密钥指纹,即使特征被抹除,行为异常依然可观测。同时覆盖密钥认证伪造(Tricky Store / keybox 注入)这类多数工具不覆盖的领域。
2.检测会误报吗?误报了怎么办?
任何检测都无法做到绝对零误报,因此我们把证据透明放在第一位:每个异常项都会展示判定原因与原始观测,不是只给一个红色结论。遇到疑似误报可携带证据走公开问题解决文档反馈,逐条归因修正——宁可把机制讲清楚,也不制造黑箱恐慌。
3.支持哪些设备和系统版本?
支持 Android 9(API 28)及以上的 arm64 设备,覆盖主流厂商 ROM 与 AOSP 类系统。部分行为级检测(如 301/302 读故障矩阵)依赖真实硬件环境,在模拟器上会如实标注采样受限,不做假装成功的降级。
4.检测数据会被上传吗?
检测结果全程留在设备本地。仅两类最小化数据会联网:其一是匿名化的密钥指纹计数,用于跨设备识别批量泄漏的 keybox;其二是可关闭的崩溃上报(仅堆栈与版本号)。联网检查只做必要的端点探活,不采集流量内容。
• 刷机、玩模块、调隐藏方案的搞机党——验证“我到底藏没藏住”
• 接金融、游戏、企业端 App 总被踢环境的用户——先搞清楚自己哪一步露了
• 二手机 / 翻新机买家——确认系统是不是被动过
• 安全研究者——需要可解释、可复盘的行为级证据,而不是黑箱打分
v4.6.2版本
1.修复了绝大多数的误报。
2.检测结果仅供开发者参考,请勿过度解读。
百度网盘绿色免安装版其它工具366.81 MBv7.37.0.5官方版2026-11-10
下载春秋Native Check实用工具50.32 MBv4.6.22026-11-10
下载DSHA实用工具278.66 MBv0.2.12026-11-10
下载手机同步换机助手(手机搬家工具)实用工具33.6 MBv1.0.132026-11-09
下载云析手机版实用工具6.07 Mv1.3.12026-11-08
下载巧思智慧助手(AI智慧助手)实用工具113.5 MBv1.3.1.02026-11-08
下载piik手机版实用工具48.61 Mv2.5.32026-11-07
下载LK美化助手实用工具35.46 Mv2.2.32026-11-07
下载萌宝成长助手最新安卓版实用工具58.7 MBv2.20.02026-11-07
下载内网快传(局域网传文件)实用工具40.9 MBv2.4.42026-11-07
下载Piik实用工具48.61 MBv2.5.32026-11-06
下载DroidDesk实用工具40.43 MBv1.3.12026-11-06
下载小小鱼缸app实用工具97.81 Mv1.1.62026-11-05
下载 百度网盘绿色Pc电脑版
 夸克网盘官方正式版
 迅雷vip破解版永久会员2024版
 DSHA
 SpektraLab安卓版
 Piik
 DroidDesk
 万宝盒OneBox
 PixelPlayer
 Termux X11
 呆呆鱼桌宠手机版
 Hoshivetw
 Shizuku Next
 MD3Music
 AI极昼
 人大网院
 飞鸭AI记账App
 电摩范App
 DroidDeck
 Falo
 RedFly
 Flipin
 TimeMind